验权流程
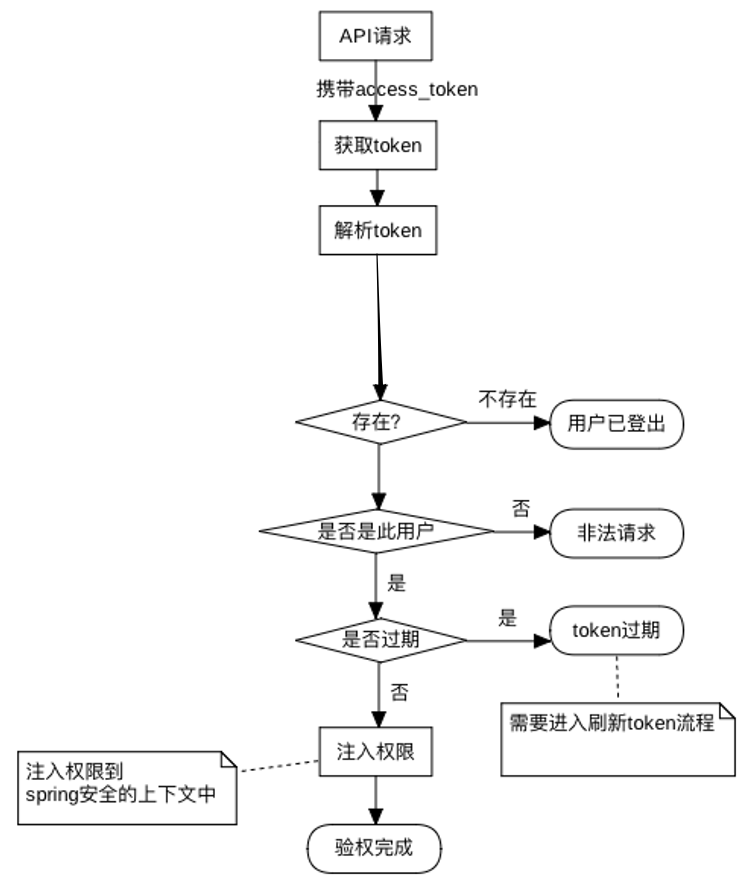
1、客户端请求api
携带access_token信息
2、获取token
api获取access_token并进行解析验证
3、解析token
通过jwt工具将token解析
4、验证token
判断此token是否属于此uid
判断token是否已经过期,如果过期,则进行刷新token流程
5、注入权限
如果token验证成功,根据user信息生成权限注入到spring安全上下文中
用户禁用架构
需求说明
当用户遭禁时,该用户应如果已经登录,也该立刻被禁止访问。
难点在于禁用操作无法操作已经登录的客户端
架构思路
如果将已禁用的用户标识在redis中,每次访问都要读取这个reids,但这个总体来讲是小概率事件,影响性能了。
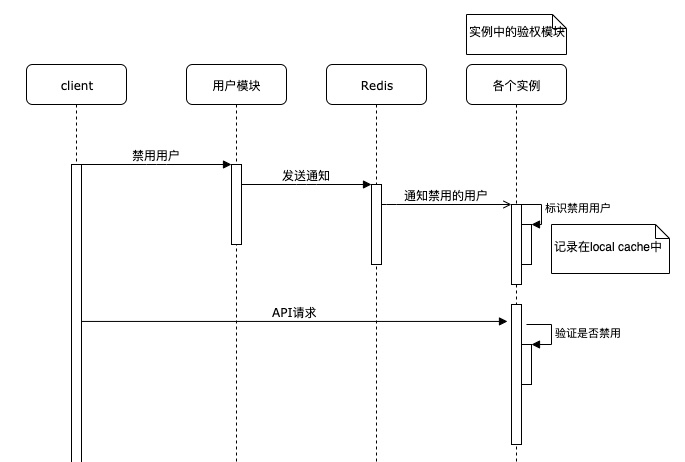
比较好的办法是:在每个app示例中存储一份被禁用户名单,当禁用操作发生时,通知所有运行的示例。
这个思路采用redis订阅事件:
综上,我们可以了解到验权流程及禁用用户架构的详细内容,希望易族智汇javashop编辑的以上内容对您有所帮助。
本文由易族智汇(Javashop)原创,首发于易族学院。欢迎转载,请注明出处并保留原文链接:https://www.javamall.com.cn/xueyuan/ 商务咨询:400-089-8805