基于Token机制鉴权架构
总体时序图
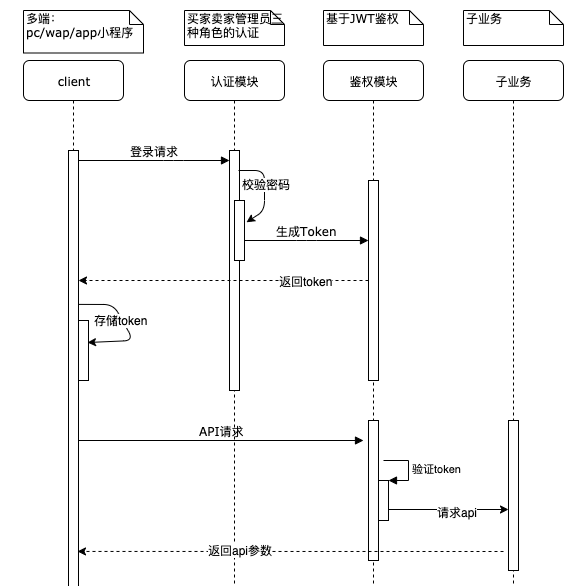
一、登录:
服务端校验密码,成功后返回access_token及refresh_token
客户端记录上述token
二、访问api
在访问api之前解析access_token,并查看是否过期,如果不过期则请求api
如果过期,则要先刷新令牌,再请求api
三、刷新token
携带有效期的refresh_token换回有效token
如果refresh_token过期,则需要用户重新登录
四、注销
请求注销api,服务器端和客户端应同时删除token的存储
Token解析架构思路:
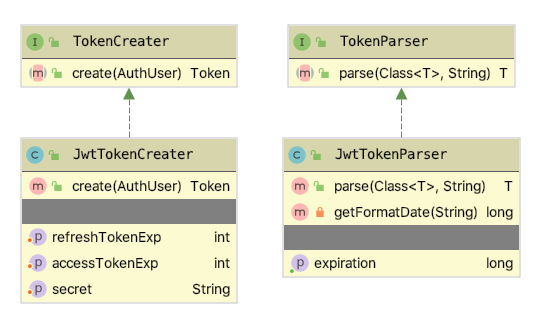
- 两个接口分别对应token的解析和token的生成
- 默认实现了一个jwt的实现类
安全认证领域模型架构
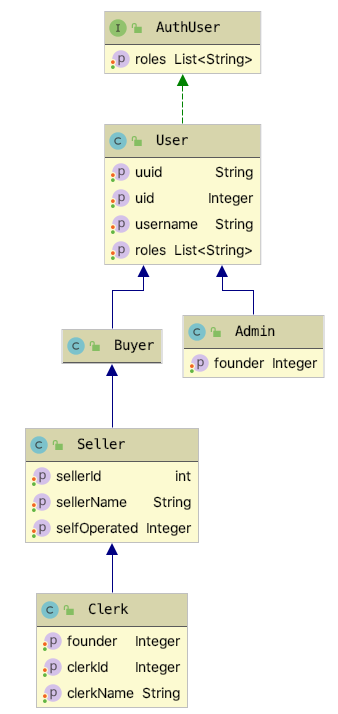
- AuthUser是最上层的可被认证用户接口
- User为基础实现
- Buyer,Seller,Admin为具体业务实现
安全认证领类模型
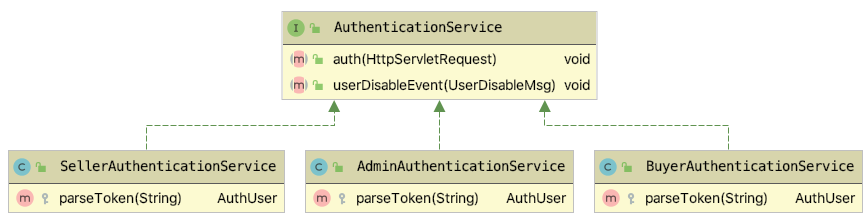
三个Service实现分别对应在三个角色api中的权限验证
参数规范
一、token在header中的传输规范
"Authorization":"token值"
二、uuid在header中的传输规范
"uuid":"uuid值"
三、权限校验失败返回值
httpstatus:401
{"code":"001","message":"无权访问"}"
各流程架构(可以去技术文档找专门的文档查看)
- 登录流程
- 验权流程
- 用户禁用流程
- 刷新token流程
以上就是基于Token机制鉴权架构的全部内容了,想了解更多关于技术方面的信息和解析,可以持续关注易族智汇javashop技术文档查看。
本文由易族智汇(Javashop)原创,首发于易族学院。欢迎转载,请注明出处并保留原文链接:https://www.javamall.com.cn/xueyuan/ 商务咨询:400-089-8805